
2026年10月11日に確認したSWELL公式のプラグイン案内では、開発者が2026年以降に利用しているセキュリティプラグインとしてCloudSecure WP Securityを紹介しています。この記事は、XO Securityとサーバー側の保護を組み合わせる場合の役割と設定の判断を整理します。
セキュリティ機能を比較するときは、契約サーバーのアクセス制限・WAFと、プラグインが行う処理を分けて確認します。機能名が似ていても、対象や検査ルールが同じとは限りません。
この記事ではプラグイン間の速度や検出率を計測していません。既存の保護を無条件に外したり、XO SecurityだけでWAFを代替したりする設定は案内しません。
| セキュリティ | 備考 |
|---|---|
| XO Security | ログイン、2要素認証、コメント、XML-RPC・REST API等の制限を提供します。サーバーWAFの代替とは扱いません。 |
| サーバー側の保護 | 契約サービスによりWAF、IP制限、ログイン制限などが異なります。既存の設定と公式ヘルプを確認します。 |
| BBQ Firewall | WordPressに届くリクエストをパターン検査します。サーバーWAFとの併用・不要の判断には、対象、誤検知、運用する機能の確認が必要です。 |
その備忘録です。
レンタルサーバーのセキュリティ設定まとめ
プラグインでセキュリティを強化する前に、まずは契約しているレンタルサーバーのセキュリティ設定を見直しましょう。
たとえばシンレンタルサーバーだと以下の機能があります。
セキュリティのWAFの設定
まずはレンタルサーバーのセキュリティの項目を選択。
不正なアクセスを検知し遮断するWAF(Webアプリケーションファイアウォール)を設定します。
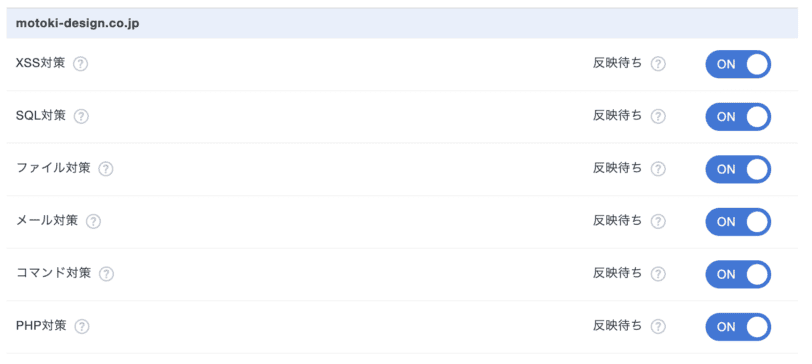
次の表は、シンレンタルサーバーのWAF設定の項目を整理したものです。契約中のサービスの説明と照合してください。
| セキュリティ対策 | 説明 |
|---|---|
| XSS対策 | JavaScriptなどのスクリプトタグが埋め込まれたアクセスを検知します。 |
| SQL対策 | SQL構文に該当する文字列が挿入されたアクセスを検知します。 |
| ファイル対策 | .htpasswd、.htaccess、httpd.confなど、サーバーに関連する設定ファイルが含まれたアクセスを検知します。 |
| メール対策 | to、cc、bccなどのメールヘッダーに関係する文字列を含んだアクセスを検知します。 |
| コマンド対策 | kill、ftp、mail、ping、lsなどのコマンドに関連する文字列が含まれたアクセスを検知します。 |
| PHP対策 | session、ファイル操作に関連する関数のほか脆弱性元になる可能性の高い関数が含まれたアクセスを検知します。 |
WAFは契約サーバーの仕様と正当なアクセスへの影響を確認し、必要な項目を判断します。変更前に元の設定と戻す方法を控えてください。
- WAF設定では、有害な可能性のあるアクセスを検知する機能を提供しますが設定により不正アクセスを100%駆除することを保証するものではありません。
- あくまでWebアプリケーションの持つ脆弱性に対する不正アクセスへの最低限の予防策となります。
脆弱性に対する不正アクセスへの根本的対応として随時最新バージョンのアプリケーションの利用やセキュリティ対応が必ず必要となりますのでご確認の上ご利用ください。- WAF設定は厳格なルールに従って不正アクセスを判断するため、ご利用のWebアプリケーションの動作についても影響を与える可能性がありますのであらかじめご了承ください。
WordPressセキュリティ設定
続いて、WordPressの項目を選択。
国外IPからのアクセスを制限したり、不正なログインを制限する等、WordPressに関するセキュリティの設定をします。
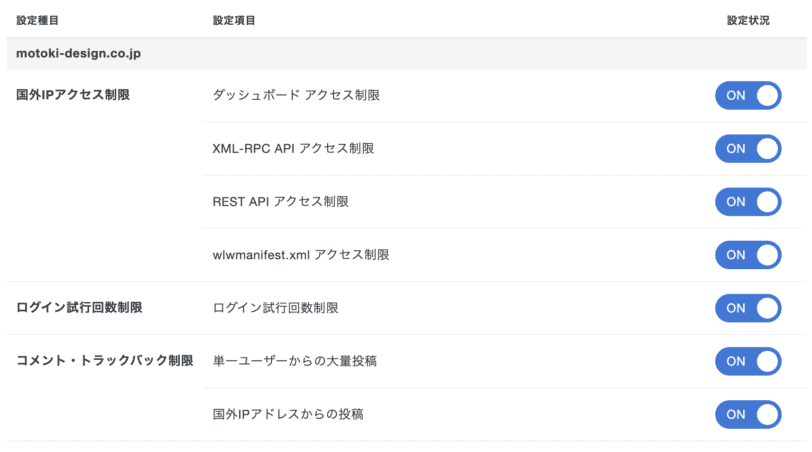
以下に、各対策項目の意味をわかりやすく解説した表をまとめました。
| セキュリティカテゴリ | 対策項目 | 解説 |
|---|---|---|
| 国外IPアクセス制限 | ダッシュボード アクセス制限 | 国外IPからWordPressの管理画面(ダッシュボード)にアクセスできないように制限します。 |
| 国外IPアクセス制限 | XML-RPC API アクセス制限 | XML-RPC APIを利用したリモートアクセスを国外IPから制限します。これにより不正なリモート操作を防ぎます。 |
| 国外IPアクセス制限 | REST API アクセス制限 | REST APIを利用したアクセスを国外IPから制限し、セキュリティを強化します。 |
| 国外IPアクセス制限 | wlwmanifest.xml アクセス制限 | wlwmanifest.xmlは、ブログ管理ツールの互換性のためのファイルで、国外IPからの不正アクセスを防ぎます。 |
| ログイン試行回数制限 | ログイン試行回数制限 | ログイン試行の回数を制限し、ブルートフォース攻撃(多数のログイン試行を行う攻撃)を防ぎます。 |
| コメント・トラックバック制限 | 単一ユーザーからの大量投稿 | 1人のユーザーが短時間に大量のコメントやトラックバックを投稿するのを防ぎます。 |
| コメント・トラックバック制限 | 国外IPアドレスからの投稿 | 国外のIPアドレスからのコメントやトラックバックを制限し、スパム対策を強化します。 |
プラグイン「BBQ Firewall」のセキュリティ効果の調査
BBQ Firewallの公式機能説明に基づき、リクエスト検査の役割を整理します。ここでは実際の攻撃を使った検出率の試験は行っていません。
BBQ Firewallは、危険なパターンを含むリクエストを検査するプラグインです。サーバーWAFと重なる目的はありますが、同じルール・同じ範囲を検査するとは限りません。
次の表は役割を比較したものです。契約するサーバーの仕様によって異なるため、機能の有無や検出率を一律には判定しません。
レンタルサーバーとBBQ Firewallのセキュリティ機能の比較表
| セキュリティカテゴリ | 対策項目 | レンタルサーバーの機能 | BBQ Firewall無料版 | 確認事項 |
|---|---|---|---|---|
| アクセス制限 | 国外IP・ログイン | 契約サービスの設定による | ログイン認証の保護を主目的とする機能ではありません | XO等の認証保護と分けて確認 |
| リクエスト検査 | SQL・XSS等のパターン | WAFの提供・ルールによる | 危険なリクエストのパターン検査 | 同じ検査範囲だとは断定しない |
| リクエスト検査 | BOT・POST | WAF等の仕様による | 公式に保護対象として記載 | サーバー側を一律に×としない |
| 実行・アップロード | 悪用を狙うリクエスト | サーバーの設定による | 危険なパターンを含むリクエストを遮断 | PHP実行や全ファイルを禁止する機能とは異なる |
| データ | プライバシー | 契約サービスの方針を参照 | 公式は利用者データを収集しないと説明 | サーバー全般を収集ありとは判定しない |
プラグイン「XO Security」のセキュリティ効果の調査
XO Securityの公式ページでは、ログイン保護やAPI制限などの機能と変更履歴を確認できます。必要な機能を選び、利用中の連携や復旧方法と合わせて設定します。
| 項目 | 備考 |
|---|---|
| ログインログ記録 | ログインログを記録します。 |
| ログイン試行回数制限 | ログイン失敗を繰り返す接続元をブロックします。 |
| ログインページの変更 | ログインページの名前を変更します。 |
| ログイン ID の種類 | ログイン ID をユーザー名またはメールアドレスのどちらかに制限します。 |
| ログイン言語制限 | ログインできる言語を制限します。 |
| ログインエラーメッセージ | ログインエラーメッセージを簡略化します。 |
| 2要素認証 | 時間ベースのワンタイムパスワード (TOTP) による認証を追加します。 |
| ログイン CAPTCHA | ログインページに CAPTCHA を追加します。 |
| ログインアラート | ログイン時にメールを送信します。 |
| コメント CAPTCHA | コメントフォームに CAPTCHA を追加します。 |
| コメントスパム保護 | コメントをスパムから保護します。 |
| コメントボット保護 | コメントをボットから保護します。 |
| XML-RPC の無効化 | XML-RPCの認証を制限します。全体の無効化にはピンバック側の設定も関係するため、下の詳細表と公式ヘルプを確認します。 |
| XML-RPC ピンバックの無効化 | XML-RPC ピンバック機能を無効にします。 |
| REST API の無効化 | REST APIのアクセスを制限します。スイッチだけで全APIが停止するとは限らず、保護対象の選択と利用中の連携を確認します。 |
| 投稿者スラッグの編集 | 投稿者スラッグを編集できます。 |
| 投稿者ベースの編集 | 投稿者ベースを編集できます。 |
| 投稿者アーカイブの無効化 | 投稿者アーカイブページを無効にします。 |
| コメント投稿者クラスの削除 | コメントリストのタグに追加されるユーザー名を含むクラスを削除します。 |
| oEmbed ユーザー名の削除 | oEmbed レスポンスデータからユーザー名を削除します。 |
| RSS/Atom フィードの無効化 | RSS/Atom フィードを無効にします。 |
| バージョン情報の削除 | generator メタタグおよびリンクやスクリプトタグなどの WordPress バージョンを削除します。 |
| readme.html の削除 | WordPress コアの readme.html ファイルを削除します。 |
レンタルサーバー+ XO Securityのセキュリティ機能比較まとめ
レンタルサーバーのセキュリティ設定とXO Securityの機能を比較してみました。
| 比較する項目 | サーバー側の保護 | XO Security | 判断の要点 |
|---|---|---|---|
| ログイン制限 | IP・回数制限等は契約仕様による | 試行制限、CAPTCHA、ログ、2要素認証等 | 処理する層や条件を区別 |
| 国外IP制限 | シンレンタルサーバーは対象機能を案内 | 同じ国外IP制限の代替とは扱わない | 海外での管理や外部連携を確認 |
| XML-RPC・REST API | サービスごとの接続元等の制限 | WordPress側で機能・対象を制限 | 使用する機能を壊さない範囲を選ぶ |
| コメント | サービスにより投稿制限 | CAPTCHA・スパム・BOT対策 | コメント受付の有無と利用言語 |
| ユーザー名・バージョン情報 | サービスによる | 一部の出力・公開情報を抑制 | 更新と認証保護の代替ではない |
XO Securityのセキュリティ機能設定│レンタルサーバーのセキュリティとの組み合わせ
サーバーとXO Securityの各設定について、目的、対象、管理アクセスへの影響を比較します。管理しやすさだけを理由に、既存の保護をまとめて解除しないでください。
サーバー側の保護とXO Securityを分けて判断する
サーバーのWordPressセキュリティとWAFは別の設定です。国外アクセス制限やWAFを維持し、正当なアクセスを遮断する場合は公式ヘルプに沿って必要な例外だけを検討します。
WAFのルールをすべて有効にすれば安全が保証されるわけではありません。誤検知時に戻せるよう、変更前の設定と復旧方法を確認してください。
| 対象 | サーバーWAF | XO Security | 確認事項 |
|---|---|---|---|
| SQL・XSS・ファイル等のリクエスト | 契約サーバーが提供するルールに従う | 公式機能一覧をWAFと同等には扱わない | 機能名だけで重複・代替を判断しない |
| ログイン・コメント・API | 契約サーバー側にも制限がある場合 | WordPress側の認証・投稿等を保護 | 対象・例外・復旧方法を照合 |
XO Securityのおすすめの設定
| セキュリティ項目 | 目的 | 設定の判断 |
|---|---|---|
| ログインログ・試行制限 | 不正な試行を把握・制限 | 有効化を検討。保存期間・例外と復旧方法を確認 |
| 2要素認証 | パスワード以外の認証を追加 | 特に管理者で利用を検討。復旧手段を先に確保 |
| ログインURL・ID・CAPTCHA | 自動的な不正試行を減らす | 利用者のログイン方法とアクセシビリティに合わせる |
| 応答遅延 | 失敗時の応答を遅らせる | 最大値を一律推奨しない。サーバー負荷と運用に合わせる |
| コメント保護 | CAPTCHA・スパム・BOT対策 | 受付する場合に利用言語等に合わせる。受付しない場合は不要 |
| XML-RPC | 使用しない連携の制限 | アプリ・外部連携が使っていないか確認して判断 |
| REST API | 必要な範囲のアクセス制限 | ブロックエディター・公開フォーム等が使う対象を確認して選ぶ |
| 公開情報の抑制 | ユーザー名・バージョン等の一部出力を抑える | 任意。更新・強い認証・バックアップの代わりにはしない |
ログイン周りの設定
ログイン関連の設定です。
| 設定カテゴリ | 設定項目 | 判断 | 注意点 |
|---|---|---|---|
| ログイン | 試行回数・応答遅延 | 運用に合わせて選ぶ | 以前の4回・120秒・10秒は全サイトの推奨値ではありません |
| 認証 | 2要素認証 | 管理者を中心に利用を検討 | 端末紛失等の復旧方法を確保。導入版の更新状況を確認 |
| 入口 | ログインURL・ID制限 | 必要なら利用 | URL変更だけで認証の安全性を保証しない。復旧手順を確認 |
| フォーム | CAPTCHA・補助リンク | 利用者に合わせる | 入力の負担とログイン・パスワード復旧の利用方法を確認 |
| 通知 | ログインアラート | 運用に合わせる | 通知先・個人情報の保存や受信方法を確認 |
コメント周りの設定
コメント関連の設定です。
| 設定カテゴリ | 設定項目 | 判断 | 注意点 |
|---|---|---|---|
| コメント | CAPTCHA・スパム保護 | コメントを受け付ける場合に選ぶ | 日本語限定等の条件で正当な投稿が遮断されないか確認 |
| ボット保護 | チェックボックス等 | 必要な機能を選ぶ | JavaScriptや操作時間など、利用者への影響を公式ヘルプで確認 |
| コメントを使わないサイト | コメント関連の保護 | 追加設定の必要性を見直す | 概要表の条件と揃え、無条件のON/OFFを記載しない |
XML-RPC周りの設定
XML-RPC関連の設定です。
次のXML-RPC表のONは旧掲載時の設定例で、全サイトの推奨値ではありません。利用中のアプリや外部連携が使っていないか確認してから、必要な範囲を判断してください。
| 設定カテゴリ | 設定項目 | 設定値 | 説明 |
|---|---|---|---|
| XML-RPC | XML-RPC の無効化 | ON | XML-RPCの認証が無効化され、XML-RPCピンバックが無効化されている場合はXML-RPC全体が無効化されます。 |
| XML-RPC | XML-RPC ピンバックの無効化 | ON | XML-RPCピンバック機能が無効化され、攻撃リスクを軽減します。 |
REST API周りの設定
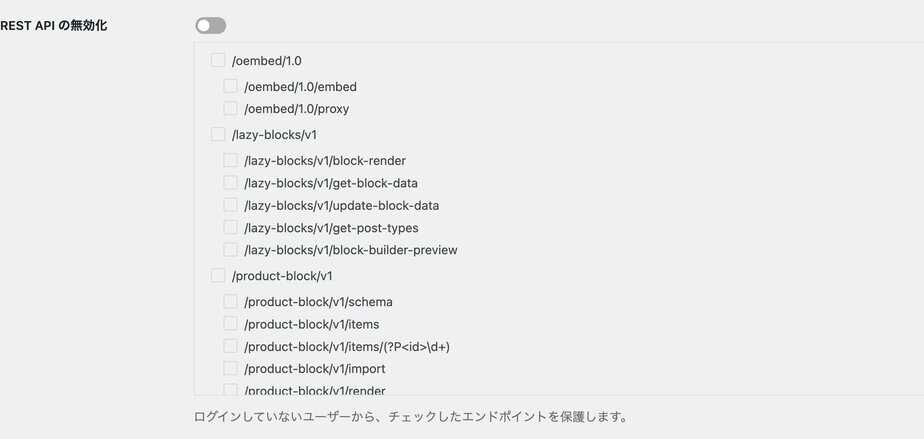
REST API関連の設定です。
| 設定カテゴリ | 設定項目 | 判断 | 注意点 |
|---|---|---|---|
| REST API | 無効化・対象の選択 | 必要な範囲を選ぶ | スイッチだけで全APIが止まると判断せず、実際の対象とヘルプを確認 |
| REST API | 公開連携への影響 | 利用機能を確認 | ブロックエディター、フォーム、oEmbed、外部連携が使う経路を無条件に遮断しない |
秘匿
秘匿関連の設定です。
| 設定カテゴリ | 設定項目 | 判断 | 注意点 |
|---|---|---|---|
| ユーザー名 | スラッグ・投稿者アーカイブ・コメントクラス・oEmbed | 用途に合わせて選ぶ | 一部の公開情報を抑える機能。認証や権限管理の代替ではない |
| RSS/Atom | フィード | 配信に使うなら維持 | フィードは公開記事の配信機能。利用サービスへの影響を確認 |
| バージョン | generator等の表示 | 任意 | 情報を隠しても既知の脆弱性は修正されない |
| コアファイル | readme.html削除 | 必要性を判断 | ファイル削除を伴う。公式ヘルプと復旧・整合性確認への影響を理解して選ぶ |
メンテナンスや環境の項目も、必要な用途と公式ヘルプを確認して判断します。使用するプラグインは更新状況を確認してください。XO Security 3.11.0の公式変更履歴には、2要素認証バイパスの修正が記載されています。
まとめ
セキュリティ対策は、WordPress・テーマ・プラグインの更新、強い認証、必要なアクセス制限、復元可能なバックアップを組み合わせて続けます。ここで挙げた設定だけで、安全性や表示速度が保証されるわけではありません。
2026年10月11日に公開本文と公式資料を照合しました。今回、実際のサーバー・WordPress・SWELLで設定変更、遮断、ログイン復旧や性能の試験はしていません。導入版、正当なアクセス、保護対象と例外は使用する環境で確認してください。
関連する運用・復旧方法は、WordPressの使い方まとめから確認してください。
設定に困ったらぜひ、お問い合わせくださいませ。