お問い合わせフォームから届くはずのメールが、迷惑メールのフォルダに入ってしまうことがあります。
取引先に送ったメールが届いていなかった、という相談も珍しくありません。
原因の1つが、送信に使うドメインの「メール認証」の設定です。
この記事では、ドメインを入れるだけでSPF・DKIM・DMARCの設定を調べる方法と、コマンドで手で調べる方法、結果の読み方を紹介します。
この記事で使うメール認証(SPF・DKIM・DMARC)診断は、当サイトと同じMOTOKI合同会社が作った「WEBツール箱」の1つです。
無料で、会員登録なしで使えます。
最終確認日:2026年9月28日
この記事で分かること
- SPF・DKIM・DMARCがそれぞれ何を確かめているか
- ドメインを入れて3つの設定をまとめて調べる手順
- 点数と判定の読み方
- DKIMが「確認できませんでした」と出る理由
- nslookupで手で調べる方法
SPF・DKIM・DMARCは何を確かめているか
3つとも、送り主がドメインを勝手に名乗っていないかを、受け取る側が確かめるための仕組みです。
SPFとDMARCはDNSのTXTレコードで公開します。DKIMはTXTで公開する方式のほか、配信サービスが指定するCNAMEで公開先を委任する方式もあります。
| 仕組み | 何をするか | DNSのどこに書くか |
|---|---|---|
| SPF | このドメインのメールを送ってよいサーバーを申告する | ドメインそのもの(例:example.com) |
| DKIM | メールに電子署名を付け、途中で書き換えられていないことを証明する | セレクタ._domainkey.example.com |
| DMARC | SPFまたはDKIMの合格とFromドメインとの整合を確認し、DMARC不合格時の扱いを受信側へ要求する | _dmarc.example.com |
SPFとDKIMにはそれぞれ役割があります。DMARCは、SPFかDKIMの少なくとも一方が合格し、その認証ドメインが表示上のFromドメインと整合すれば合格します。両方の合格は必須ではありません。
Gmailは、Gmailのアドレスへ1日に5,000通以上を送る送信者に、3つすべての設定を求めています。
ツールで調べる|ドメインを入れるだけ
- メール認証(SPF・DKIM・DMARC)診断を開く
- メールアドレスの@より後ろ(ドメイン)を入れて「診断する」を押す
- 100点満点の点数と、項目ごとの判定が出る
ツールは公開されているDNSのレコードを読むだけで、メールを送ったり受け取ったりはしません。
ツールの「お試し」に載っているgoogle.comを調べた結果です。
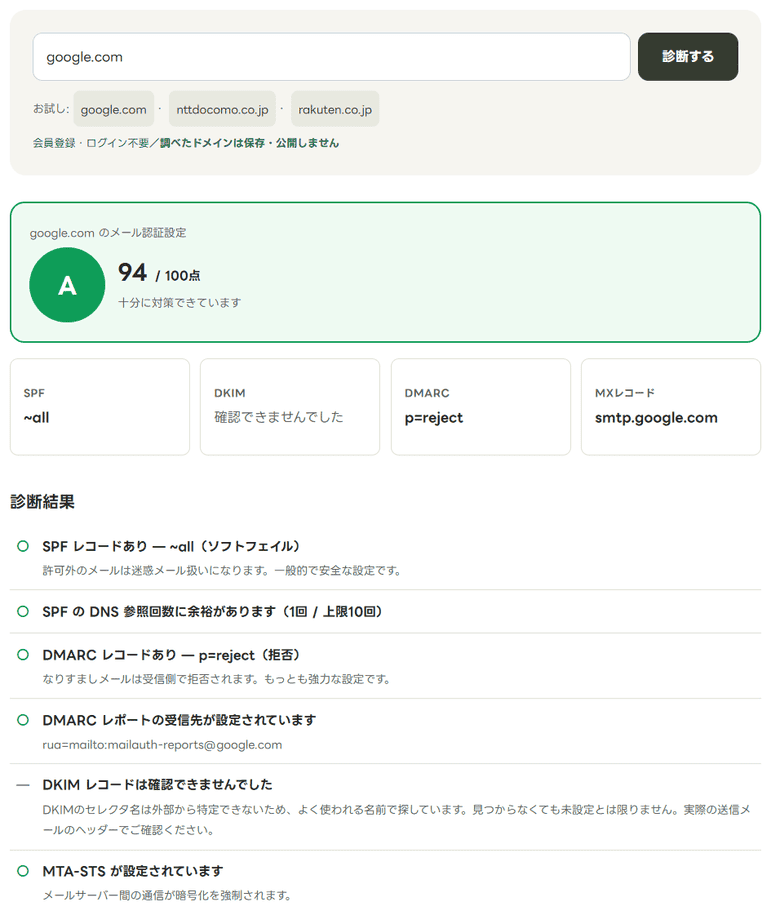
点数は94点で、判定はAでした。
SPFの「~all」は未許可の送信元をsoftfailとする指定です。DMARCの「p=reject」はDMARC不合格メールの拒否を要求しますが、最終的な扱いは受信側の方針にも依存します。
DMARCの報告の受け取り先(rua)も設定されています。
一方、DKIMは「確認できませんでした」と出ました。
同じ結果はgoogle.comの診断をいま開くと確かめられます。
3つのドメインを比べる|点数の差はDMARCで決まる
ツールの「お試し」に載っている3つのドメインを、2026年9月28日に調べた結果です。
| ドメイン | 点数 | SPFの末尾 | SPFの参照回数 | DMARC | DKIM |
|---|---|---|---|---|---|
| google.com | 94点(A) | ~all | 1回 | p=reject | 確認できず |
| rakuten.co.jp | 94点(A) | ~all | 2回 | p=reject | 確認できず |
| nttdocomo.co.jp | 74点(C) | ~all | 0回 | p=none | 確認できず |
3つともSPFは同じ「~all」なので、差がついたのはDMARCの設定です。
「p=none」はDMARC不合格を理由とする隔離・拒否を要求しない設定です。配達を保証するものではなく、受信側の迷惑メール判定などは別に適用されます。
報告を集めている段階のドメインでは、よく見られる設定です。
点数は、SPFが最大40点、DMARCが最大50点の合計90点を、100点に換算して出しています。
DKIMは外から確かめきれないため、点数には入りません。
| 判定 | 点数 | 意味 |
|---|---|---|
| A | 90点以上 | 十分に対策できている |
| B | 75〜89点 | 基本的な対策はできている |
| C | 55〜74点 | 最低限の設定はあるが不十分 |
| D | 30〜54点 | 対策が不足している |
| E | 30点未満 | なりすましに対して無防備 |
DKIMが「確認できませんでした」と出る理由
DKIMのレコードは、「セレクタ」と呼ばれる名前の下に置かれます。
セレクタの名前は送る側が自由に決めるため、外からは分かりません。
ツールは、default・google・selector1・sendgridなど、よく使われる名前を順番に試しています。
それ以外の名前を使っているドメインでは見つからず、「確認できませんでした」と出ます。
今回の3つのドメインは、どれもDKIMが見つかりませんでした。
「確認できませんでした」は「設定されていない」という意味ではありません。
確かめるには、そのドメインから届いたメールのヘッダーを見ます。
DKIM-Signatureのs=がセレクタ、d=が署名ドメインです。DNSでは「セレクタ._domainkey.署名ドメイン」を調べます。信頼する受信サーバーのAuthentication-Resultsでdkim=passを確認します。
ヘッダーの読み方はメールヘッダー解析で確かめられます。
読み方の手順は「メールヘッダーの見方」で解説しています。
ツールを使わずに調べる|nslookupで引く
WindowsならコマンドプロンプトやPowerShell、Macならターミナルで、nslookupというコマンドを使います。
example.comの部分を、調べたいドメインに置き換えてください。
SPFは、ドメインそのもののTXTレコードを引きます。
nslookup -type=txt example.com出てきた中から「v=spf1」で始まる行を探します。
google.comでは「v=spf1 include:_spf.google.com ~all」の1行でした。
TXTレコードにはほかの用途の値も並ぶので、SPFの行だけを見ます。
DMARCは、頭に「_dmarc.」を付けた名前で引きます。
nslookup -type=txt _dmarc.example.com「v=DMARC1」で始まるレコードが出たら、pタグなどの構文と重複の有無も確認します。存在するだけでは有効とは限りません。
結果が空でも未設定と即断せず、問い合わせエラーや参照先DNSを確認します。サブドメインでは上位ドメインのポリシーが適用される場合もあります。
DKIMは、セレクタが分かっている場合だけ引けます。
nslookup -type=txt s1._domainkey.example.coms1の部分に、メールのヘッダーで調べたセレクタを入れます。
「v=DKIM1」や「p=」で始まる値が出れば、公開鍵が置かれています。
結果を見て直すところ
| 出た結果 | 直し方 |
|---|---|
| SPFレコードがありません | レンタルサーバーやメールサービスが案内している値を、DNSにTXTレコードで追加する |
| SPFレコードが複数あります | 同じ名前に公開するSPFレコードは1つにする。複数の送信元を統合し、DNS参照回数の上限も確認する |
| DNS参照回数が上限を超えています | includeなどでたどる参照は10回までなので、使っていない配信サービスのincludeを消す |
| ?all・+allになっている | 末尾を ~all か -all にする |
| DMARCレコードがありません | まずは p=none で報告を集める設定から始める |
| DMARCが p=none | 正規のメールがすべて検査を通っていると確かめてから、p=quarantine、p=reject と段階的に強める |
最初から p=reject にすると、社内のシステムやメール配信サービスから送っている正規のメールまで拒否されることがあります。
報告を1〜2か月集めて、送り元を洗い出してから強めるのが安全です。
メールを送らないドメインでも、第三者がそのドメインを名乗って送ることはできます。
送信に使わないドメインには、SPFに「v=spf1 -all」、DMARCに「p=reject」を設定しておくと、なりすましを拒否できます。
WordPressのお問い合わせメールが届かない場合の設定は、「お問い合わせメールが届かない・迷惑メールに届く場合の設定方法」で手順を解説しています。
ツールの限界
- DKIMは、よく使われるセレクタの名前でしか探せない
- DNSの設定を見るだけなので、実際に届いたメールの結果は分からない
- DNSを書き換えた直後は、古い値が返ってくることがある
- 結果が一時的に保存されているときは、調査日時の横に「(キャッシュ)」と出る
実際に届いたメールで何が起きたかは、メールのヘッダーで確かめます。
DNSの設定とヘッダーの両方を見比べると、原因を絞り込めます。
よくある質問
Q. DMARCは p=none のままではいけませんか?
p=none はDMARCによる隔離・拒否を要求しません。ほかの迷惑メール対策による拒否まで無効にする設定ではありません。
ただし、報告を集める最初の段階としては正しい設定です。
正規の送り元がすべて検査を通ると分かったら、quarantine、reject へ進めます。
Q. 調べたドメインは記録されますか?
ツールのページには、調べたドメインは保存も公開もしないと書かれています。
会員登録やログインも要りません。
Q. メールサーバーが別の会社でも調べられますか?
調べられます。
見ているのはドメインのDNSなので、メールをどの会社のサーバーで送っていても結果は同じです。
MXレコード(メールを受け取るサーバー)も一緒に表示されます。
まとめ
- SPF・DKIM・DMARCは、どれもDNSのTXTレコードに書く
- メール認証(SPF・DKIM・DMARC)診断ではドメインを入れるだけで3つをまとめて調べられる
- 点数の差はDMARCの設定でつきやすい(p=noneは74点、p=rejectは94点だった)
- DKIMの「確認できませんでした」は未設定という意味ではない
- DKIMのセレクタは、届いたメールのヘッダーの「s=」で分かる
ほかの項目もまとめて点検するなら、「WordPressサイトを自分で点検する手順」で順番と使い分けを解説しています。
ツールの一覧はWEBツール箱にあります。