WordPressの管理者やサーバー、データベースのパスワードを決めるとき、何文字にすればよいか迷うことがあります。
記号を混ぜるべきか、長くするべきか、どちらが効くのかも分かりにくいところです。
この記事では、長さと文字の種類で強さがどれだけ変わるかを実際に比べ、ランダムなパスワードを作る手順を紹介します。
この記事で使うパスワード生成は、当サイトと同じMOTOKI合同会社が作った「WEBツール箱」の1つです。
無料で、会員登録なしで使えます。
最終確認日:2026年9月28日
この記事で分かること
- 長さと文字の種類で、強さがどれだけ変わるか
- ランダムなパスワードを作る手順
- WordPressやサーバーで使うときの長さの目安
- 強さより大事な「使い回さない」こと
先に結論|長さを優先し、使い回さない
- ふだんのサービスは16文字以上、サーバーやデータベースは24文字以上にする
- 無作為に作った固有のパスワードを十分に長くする
- 人が考えた言葉ではなく、ランダムに作った文字列を使う
- 同じパスワードを別の場所で使わない
16文字と24文字という目安は、ツールのページに書かれている推奨の長さです。
長さと文字の種類で強さはどう変わるか
パスワード生成で、長さと文字の種類を切り替えて、表示される強さを読み取りました。
「解読の目安」は1秒に1兆回の総当たりを仮定した理論値です。実際の速度は保存方式や攻撃環境に依存し、試行制限のあるWebログインの所要時間を示しません。安全な期間を保証する値ではありません。
| 長さ | 使う文字 | 強さ | 解読の目安 |
|---|---|---|---|
| 8文字 | 英小文字だけ | 約38ビット(弱い) | 0秒 |
| 8文字 | 英小文字+数字 | 約41ビット(弱い) | 1秒 |
| 8文字 | 英大文字・小文字+数字 | 約48ビット(弱い) | 2分 |
| 8文字 | 英大文字・小文字+数字+記号 | 約50ビット(弱い) | 8分 |
| 12文字 | 英大文字・小文字+数字 | 約71ビット(強い) | 51年 |
| 16文字 | 英大文字・小文字+数字 | 約95ビット(強い) | 約7億5,584万年 |
| 20文字 | 英小文字だけ | 約94ビット(強い) | 約3億1,596万年 |
| 24文字 | 4種類(紛らわしい文字を除く) | 約147ビット(非常に強い) | 事実上、解読不可能 |
8文字のままでは、記号を足しても8分で総当たりされる計算です。
一方で、英小文字だけでも20文字にすると、英大文字・小文字と数字を使った16文字とほぼ同じ強さになります。
この表は文字を無作為に選ぶ前提です。強さは長さと文字集合の両方に依存し、単語や規則的な並びには同じ推定を使えません。
ランダムなパスワードを作る手順
- パスワード生成を開く(開いた時点で16文字のパスワードが5個できている)
- つまみを動かして長さを決める(8文字から64文字まで)
- 使う文字の種類にチェックを入れる
- 気に入ったものの「コピー」を押す
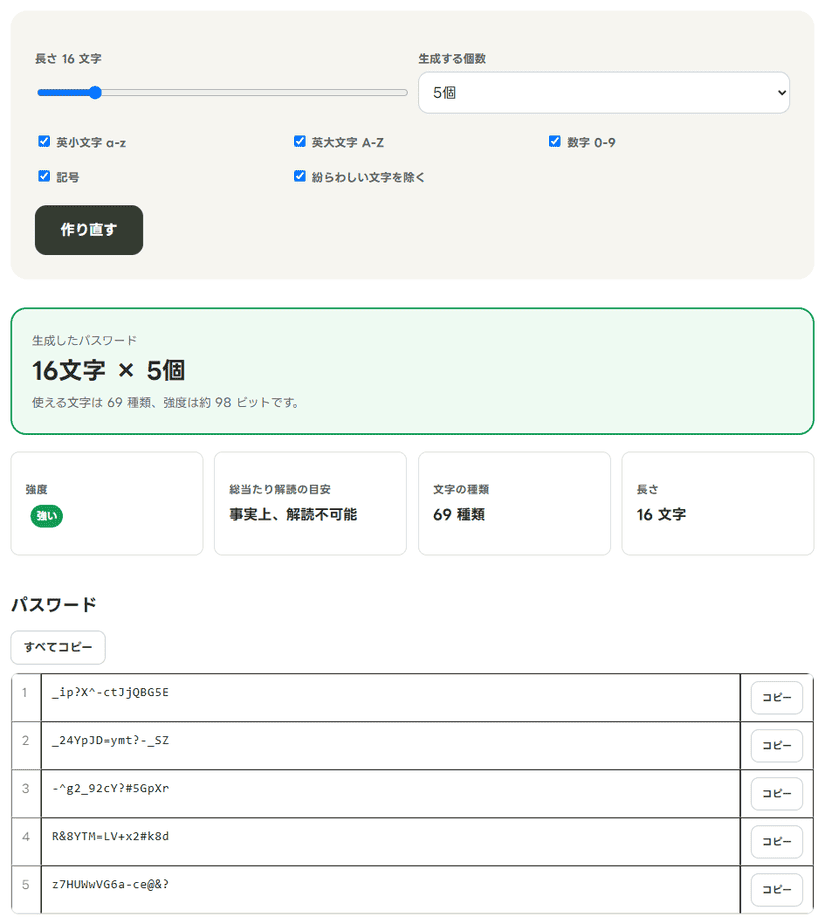
画面のパスワードは、撮影のときにできた見本です。
記事に載ったパスワードは誰でも見られるので使わず、自分の画面で作ってください。
初期状態は、英小文字・英大文字・数字・記号の4種類を使い、紛らわしい文字を除く設定です。
この設定の16文字は、使える文字が69種類で、強さは約98ビットでした。
パスワードはブラウザーの中で作られ、サーバーには送られません。
2026年9月28日に設定を12回切り替えて試したところ、ページから外への通信は1件もありませんでした。
「紛らわしい文字を除く」はどんなときに使うか
数字の0と英大文字のO、数字の1と英小文字のl・英大文字のIは、書体によって見分けがつきません。
紙に書いて渡したり、電話で伝えたりする場合はチェックを入れておきます。
除くと使える文字は75種類から69種類に減りますが、16文字での強さは約100ビットから約98ビットに下がるだけです。
パスワード管理ツールでコピーして使うなら、外しても構いません。
WordPressとサーバーで使うときの目安
| 使う場所 | 長さの目安 | 気をつけること |
|---|---|---|
| WordPressの管理者 | 管理画面で作られる24文字をそのまま使う | ログインの試行回数の制限や2段階認証を合わせる |
| サーバーの管理画面・FTP・SSH | 24文字以上 | 記号を受け付けない画面では英数字だけにして長くする |
| データベース(wp-config.php) | 24文字以上 | 引用符やバックスラッシュを含めない |
WordPressのプロフィール画面で「新しいパスワードを設定」を押すと、24文字のパスワードが作られます。
WordPress本体のコードでは、英大文字・小文字と数字に記号10種類を加えた72種類の文字から選んでいます。
長く推測されにくい固有のパスワードに加えて、ログイン試行回数の制限と2段階認証を組み合わせます。どれか一つで他の対策を置き換えるものではありません。
wp-config.phpでは、データベースのパスワードを引用符で囲んで書きます。
パスワードの中に引用符やバックスラッシュがあると、書き方を誤ってサイトが動かなくなることがあります。
このツールの記号は「!#$%&*+-=?@^_」の13種類で、引用符とバックスラッシュは入っていません。
ツールを使わずに作る方法
Macのターミナルや、WindowsのGit Bashでは、opensslのコマンドでランダムな文字列を作れます。
openssl rand -base64 1818バイトの乱数を文字にしたもので、24文字の英数字と記号(+と/)になります。
Pythonが入っていれば、次のコマンドでも作れます。
python -c "import secrets; print(secrets.token_urlsafe(18))"ここでは画面の幅に合わせて2行に分けています。
実際には1行で入力してください。
強いパスワードでも防げないこと
解読の目安は、総当たりで試された場合の理論値です。
どれだけ強いパスワードでも、流出したサイトと同じものを別の場所で使っていれば、そこから入られます。
パスワードは場所ごとに別のものを作り、パスワード管理ツールやブラウザーの保存機能に覚えさせてください。
よくある質問
Q. パスワードは定期的に変えるべきですか?
米国の国立標準技術研究所(NIST)の指針「SP 800-63B」では、定期的な変更を求めず、漏れた疑いがあるときに変えるよう示しています。
決まった周期で変えるより、使い回さないことと、漏れたときにすぐ変えることを優先してください。
Q. 覚えられない長さのパスワードはどう管理しますか?
覚えずに、パスワード管理ツールに保存します。
覚える必要があるのは、パスワード管理ツールを開くためのパスワード1つだけにします。
Q. 作ったパスワードはサーバーに残りますか?
残りません。
パスワードはブラウザーの中で、暗号用途に使える乱数の仕組みで作られ、どこにも送られません。
まとめ
- ふだんは16文字以上、サーバーやデータベースは24文字以上にする
- 8文字のままでは、記号を足しても数分で総当たりされる計算になる
- 十分な長さと無作為性を確保し、使い回さない
- ランダムな文字列はパスワード生成で作れる
- 場所ごとに別のパスワードにして、管理ツールに覚えさせる
パスワードで守るベーシック認証の設定は、「WordPressにベーシック認証をかける方法」で紹介しています。
公開前に確かめておくほかの設定は、「WordPressの初期設定チェックリスト」にまとめています。
ほかの項目もまとめて点検するなら、「WordPressサイトを自分で点検する手順」で順番と使い分けを解説しています。
ツールの一覧はWEBツール箱にあります。